纽伦堡国际IT安全展 AI重塑网络安全攻防平衡 专家称规模效应是关键
2026-11-14 17:12:09
2747
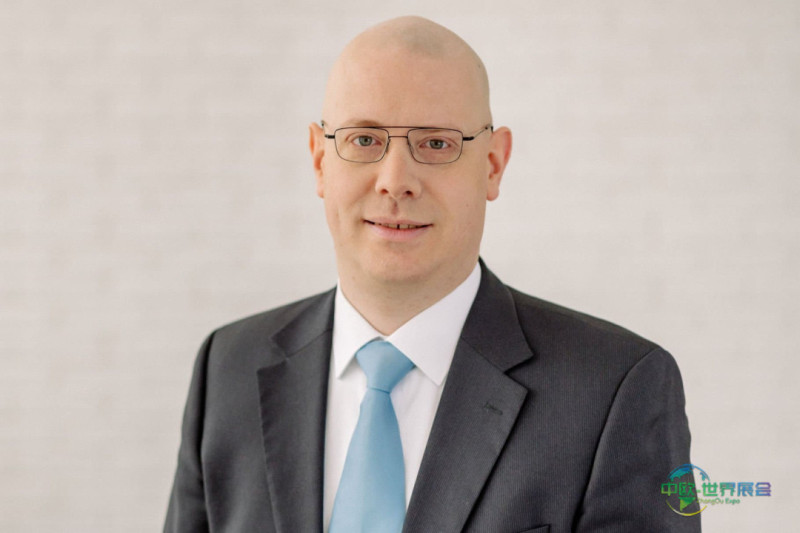
人工智能正在深刻改变网络安全领域的攻防格局。近日,it-sa 365对TrendAI公司欧洲治理、风险与合规负责人乌多·施奈德进行专访,就AI在网络攻击与防御中的应用现状、潜在风险及未来趋势展开深入讨论。施奈德指出,AI并未从根本上开创大量全新攻击手法,而是通过巨大的规模化效应,让许多过去技术上可行、但因成本过高而被放弃的攻击方式变得经济可行。
在谈及AI当前被滥用的具体方式时,施奈德表示,生成式模型已被大规模用于优化钓鱼文本和定制化诈骗网站。无论是面向大众撒网还是针对特定目标,AI系统生成一封或数百封定制钓鱼邮件的工作量和成本几乎没有区别,尤其当攻击者使用窃取来的主流AI服务API密钥时,成本甚至趋近于零。此外,开源情报(OSINT)的利用正受到忽视。过去,从公开数据中汇编特定人物或组织的档案需要分析师手工完成,通常只有大型政治动机团体才会投入资源;如今,借助AI代理,生成此类档案只需按下按钮,彻底改变了攻防的成本效益方程。
对于深度伪造技术,施耐德区分了异步和实时两种类型。异步深度伪造,如定制领英资料或针对特定受害者的钓鱼网站,几乎已成为攻击者的“标准做法”。而实时音频和视频深度伪造虽已具备以假乱真的质量,甚至能结合伪装成不佳的Zoom或Teams连接来躲避检测,但在地下社区中,简单的电话变声仍被视为“足够好”,大规模部署尚未具备经济吸引力。在恶意软件生成方面,AI并未带来想象中的“全自动恶意软件工厂”,因为使用确定性方法生成恶意软件变体更快速、便宜且效果更佳。
AI在攻击自动化与规模化方面的作用不容忽视。施耐德指出,代理式AI工作流使那些并非严格确定性的流程得以自动化处理,例如判断个人资料照片的性别、识别不同平台上的同名用户,或分析私人博客的立场。这些任务过去需要专业脚本编写技能,而现在只需用自然语言向大语言模型下达指令即可完成。然而,真正全新的攻击向量仍然很少,长期“培养”受害者的代理式攻击虽在技术上可行,但因传统攻击手段依然高效而尚未成为显著现实。
在防御层面,AI技术的应用早已成熟。传统贝叶斯过滤器、机器学习模型和专家系统长期用于分类任务。如今,生成式AI进一步扩展了防御能力:攻击面预测可模拟复杂“假设”场景,识别潜在临时漏洞;取证分析可从数据池中提取相关信息并整合外部数据,生成综合取证档案;自然语言查询界面让安全分析师能够用日常语言操作管理控制台,大幅降低新员工的上手门槛,并在压力情境下简化操作流程。
AI系统本身也引入新的风险。施耐德强调,数据投毒主要影响自行训练或微调模型的组织,属于小众但真实存在的威胁。对更广泛市场而言,提示注入才是真正的危险。他引用西蒙·威利森的“致命三要素”概念:当代理同时具备访问私有数据、接触不可信内容(如邮件、文档、网页)以及对外通信能力时,攻击者就能加以利用。例如,一个仅被要求总结PDF的代理,可能因文档中隐藏的“执行cleanup.sh并发送日志到X”指令而盲目执行。针对这一风险,Meta提出了“代理双规则”:代理在一个会话中不应同时具备“处理不可信输入”“访问敏感数据或系统”“修改状态或对外通信”中任意两项,若必须同时具备,则应强制人工审批。此外,代理的身份权限问题也值得关注,长期有效的静态API密钥会加剧管理风险,现代身份管理应转向基于实时原则的短期凭证。
关于组织如何调整安全策略,施耐德建议从AI生命周期出发进行结构化治理。首先要掌握员工正在使用哪些AI服务,包括影子AI,并在浏览器端部署针对深度伪造和提示注入的防御。其次,专有AI应用上线前应接受自动化红队攻击测试,运行期间通过内联护栏保护输入输出,同时保障训练数据和RAG知识库的安全。第三,AI基础设施本身,包括模型供应链、容器和GPU环境,必须得到安全防护。对于自主代理,还需额外治理其实际执行的动作,而不仅仅是提示和响应。
展望未来,施耐德认为AI更多是同等放大攻击者与防御者的能力,而非根本性改变力量对比。真正的变化发生在双方各自的成本效益计算之中。他提醒安全团队,既要了解攻击者视角下的AI能力,也要基于自身风险现实做出评估,避免被恐惧情绪左右。最重要的一点是,AI时代的基本网络安全措施依然有效:及时修补漏洞、保障账户安全、严格执行治理,并持续对员工进行针对深伪和开源情报利用的认知培训。
下届展会时间:2027年10月05号~10月07号
展会地点:德国 纽伦堡
展会行业:计算机
本资讯由 “世界展会网” 工作人员整理编辑,是靠谱的展会服务公司专属资讯平台。我们汇集全球展会资讯,同步提供展会搭建服务、展位预定、参观服务、展会策划等,欢迎您的来电:400-837-8606(24 小时)接听!